Brasil figura entre países com maior detecção de ameaças para dispositivos Android

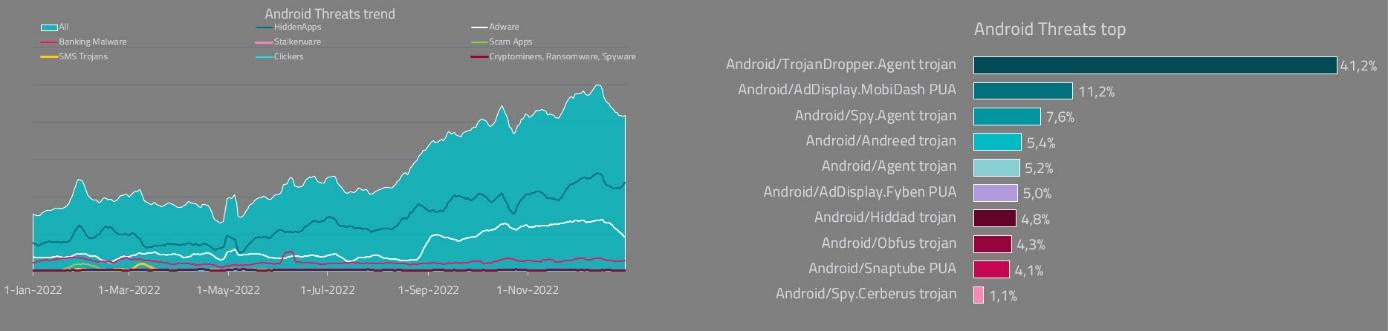
A empresa de segurança ESET, apresentou os resultados do ESET Threat Report Q3 2022, que destaca o crescimento significativo de ameaças direcionadas aos dispositivos Android na América Latina, com Brasil e México entre os países com o maior número de detecções.
O Relatório de Ameaças divulgado pela ESET analisa as principais ameaças do período, com base nos dados de telemetria da empresa em conjunto com pesquisa de sua a equipe de detecção de ameaças. Entre os resultados destacados, está o ecossistema criptográfico, onde embora as detecções de malware para roubar criptomoedas (cryptostealers) e minerar (cryptominers) tenham diminuído, os golpes direcionados aos usuários de criptoativos ressurgiram. Durante os últimos três meses de 2022, os sites de phishing bloqueados pela ESET que usavam o tema de criptomoedas aumentaram 62%.
A plataforma Android também experimentou um crescimento de spyware ao longo do ano, devido ao fácil acesso a kits de spyware, que são oferecidos em vários fóruns online e usados por invasores amadores. O relatório evidencia que, embora as detecções gerais de malware que roubam informações (infostealers) tenham diminuído tanto no último trimestre comparado a todo o ano de 2022, o malware bancário foi uma exceção e as detecções dobraram em relação a 2021.
Você também deve ler!
2022 foi o ano em que o Android teve mais vulnerabilidades reportadas
Quais são as principais diferenças entre Android e iOS?
Com a chegada dos feriados de dezembro, houve também um aumento das campanhas de phishing, especialmente sob lojas online, já que os usuários de e-commerce apresentam-se como um alvo muito lucrativo para os cibercriminosos. Além disso, quando os desenvolvedores de jogos para dispositivos móveis fizeram lançamentos antes das festas de fim de ano, os invasores aproveitaram o interesse gerado para fazer upload de versões modificadas, com códigos maliciosos, desses jogos para lojas de apps. Por sua vez, a ESET observou um aumento significativo nas detecções de adware em Android durante o mesmo período.
Brasil e México estão entre os países onde o maior número de ameaças ao Android foi detectado globalmente. De acordo com a telemetria da ESET, os países com maior número de detecções foram Brasil (8,5%), Ucrânia (7,6%), México (7,3%), Rússia (6,6%), Turquia (5%) e Estados Unidos (4 %).
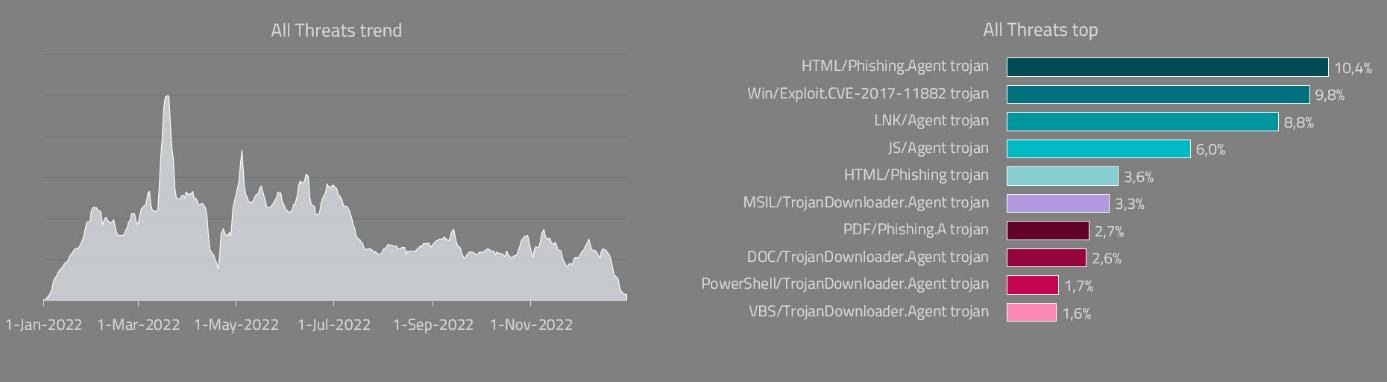
Também houve uma queda nas ameaças cibernéticas como um todo durante o terceiro trimestre de 2022. As ameaças mais detectadas correspondem a arquivos HTML maliciosos incluídos em e-mails de phishing e um exploit que busca explorar uma vulnerabilidade do ano de 2017 no Microsoft Office classificada como CVE-2017-11882.
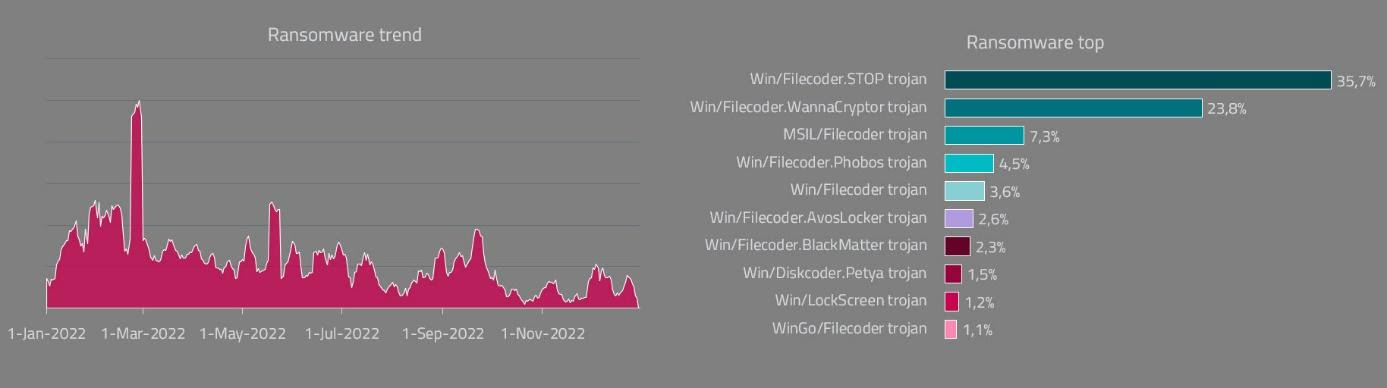
Já as detecções de ransomware na região, diminuíram durante os últimos meses de 2022. O STOP ransomware liderou as detecções com 35%. Esse ransomware geralmente é distribuído por meio de software falsificados, livros e outros tipos de downloads de sites falsos ou via torrent.
“Os últimos meses de 2022 foram cheios de descobertas interessantes da equipe de pesquisa da ESET. O time descobriu uma campanha de spearphishing do grupo APT MirrorFace visando entidades políticas japonesas de alto escalão e um novo ransomware chamado RansomBoggs, que parecem apontar para o grupo Sandworm, que foi usado contra várias organizações na Ucrânia. Uma campanha do infame grupo Lazarus também foi identificada, na qual ataca suas vítimas com e-mails de phishing contendo documentos falsos de oferta de emprego. Quanto aos ataques à cadeia de suprimentos, eles identificaram um novo wiper e sua ferramenta de execução, que foram atribuídos ao grupo APT Agrius, que foi usado contra usuários de um pacote de software israelense da indústria de diamantes”, destacou Camilo Gutiérrez Amaya, Head do Laboratório de Pesquisa da ESET América Latina.

Editor-chefe no Hardware.com.br, aficionado por tecnologias que realmente funcionam. Segue lá no Insta: @plazawilliam Elogios, críticas e sugestões de pauta: william@hardware.com.br
Newsletter do Hardware
Tecnologia, games, IA e internet: nossa seleção de conteúdo direto no seu e-mail.
Inscrição feita!As próximas edições chegam no seu e-mail.