Sites falsos da DocuSign são usados para distribuir malware no Brasil

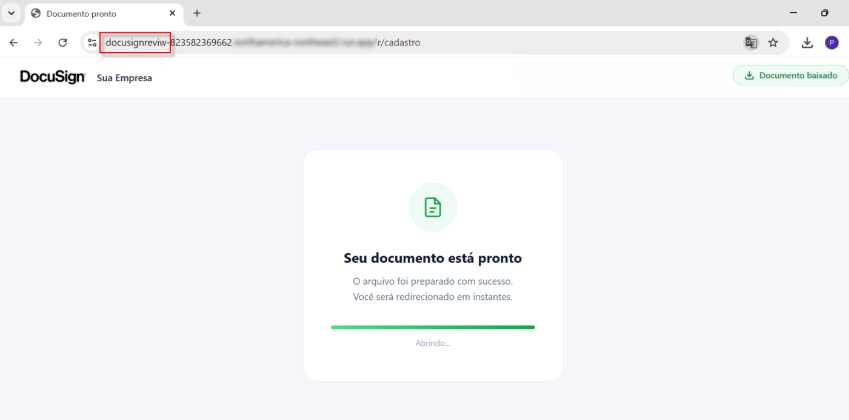
Pesquisadores da ESET identificaram páginas falsas clonadas na internet que utilizam a identidade visual da plataforma DocuSign para infectar sistemas de usuários no Brasil. O monitoramento de telemetria da empresa indica que a marca de assinaturas eletrônicas registra o maior volume de uso em campanhas de engenharia social voltadas para fraude digital no país no decorrer do ano de 2026. A equipe localizou três endereços eletrônicos em português com infraestrutura idêntica de funcionamento.
Os servidores clonados acionam a transferência de pacotes de dados de forma automática para o armazenamento local do computador da vítima, sem a necessidade de clique em links ou botões. O arquivo transferido possui a extensão .vbs e executa comandos por meio da ferramenta PowerShell do sistema operacional Windows, com o objetivo de fixar rotinas de persistência no registro do terminal e abrir portas para a comunicação com domínios externos.
Os riscos do script VBScript e as estatísticas de fraude do CERT.br
Os arquivos capturados pela ESET atuam como agentes de download inicial na cadeia de contaminação por malware. A análise estrutural indicou que os códigos buscam estabelecer contato com servidores remotos para baixar cargas finais de vírus de monitoramento de digitação e captura de dados de autenticação corporativa. Durante as auditorias de laboratório executadas pela empresa de segurança, as máquinas que hospedavam os pacotes complementares de vírus operavam em modo offline.
O pesquisador de segurança da ESET no Brasil, Jonathan Ramos, declarou que o uso de marcas corporativas consolidadas serve para rebaixar a percepção de perigo por parte dos operadores de rede. Dados estatísticos compilados pelo Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil (CERT.br) apontam o registro de 2.500 páginas fraudulentas ligadas a atividades de captura de dados no território nacional no período acumulado de 2026. Em incidentes de contaminação ativa, a recomendação técnica exige a desconexão física dos cabos de rede de internet e o escaneamento completo do armazenamento em nível local.

Editor-chefe no Hardware.com.br, aficionado por tecnologias que realmente funcionam. Segue lá no Insta: @plazawilliam Elogios, críticas e sugestões de pauta: william@hardware.com.br
Newsletter do Hardware
Tecnologia, games, IA e internet: nossa seleção de conteúdo direto no seu e-mail.
Inscrição feita!As próximas edições chegam no seu e-mail.