
Satya Nadella alerta que parte da infraestrutura crítica dos EUA possui falhas impossíveis de corrigir
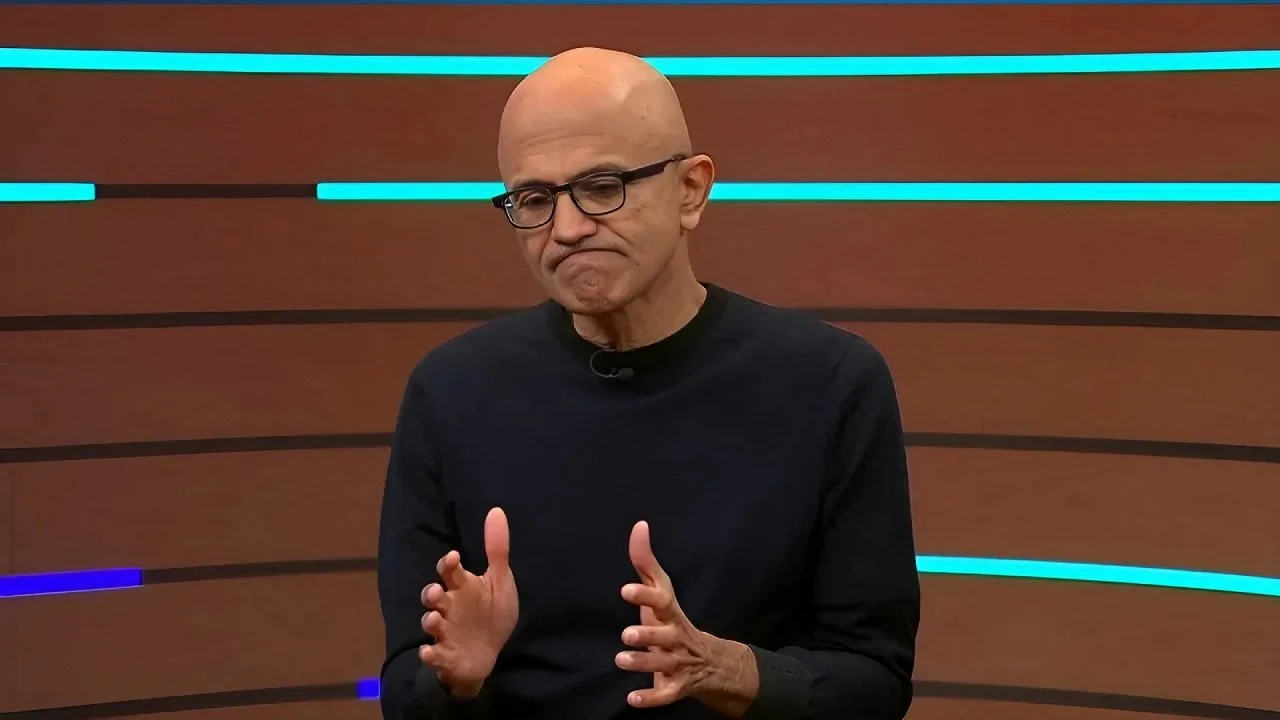
O avanço da inteligência artificial está tornando os ataques cibernéticos mais sofisticados e rápidos, mas nem toda infraestrutura está preparada para acompanhar essa evolução. Durante sua participação no DealBook Summit, o CEO da Microsoft, Satya Nadella, alertou que uma parcela significativa dos sistemas utilizados na infraestrutura crítica dos Estados Unidos possui vulnerabilidades que simplesmente não podem ser corrigidas por meio de atualizações de software.
Nadella destacou que o problema vai muito além de computadores e servidores tradicionais. Equipamentos como sistemas de climatização, unidades de resfriamento utilizadas em data centers e diferentes componentes de infraestrutura de transporte também dependem de firmware e softwares conectados à internet.
“Há muita coisa em nossa infraestrutura crítica que não pode ser corrigida com atualizações”, afirmou o executivo. A preocupação está relacionada à expansão da chamada Internet das Coisas (IoT), que levou fabricantes e empresas a conectar equipamentos anteriormente isolados. Embora essa integração tenha facilitado o monitoramento e o gerenciamento remoto, também ampliou a superfície de ataque disponível para criminosos digitais.
Inteligência artificial acelera ataques e dificulta a correção de vulnerabilidades
O alerta de Nadella acontece em um momento de crescente preocupação com ataques cibernéticos potencializados por inteligência artificial. Ferramentas de IA estão tornando mais acessível a identificação de vulnerabilidades e a criação de ataques sofisticados, reduzindo o tempo que empresas e governos têm para reagir.
Segundo o CEO, o processo de correção de falhas também mudou. Antigamente, as organizações tinham mais tempo para analisar uma vulnerabilidade, testar uma atualização e verificar se ela poderia provocar problemas antes de implementá-la nos sistemas de produção.
Agora, a situação é diferente: quando uma vulnerabilidade é descoberta e começa a ser explorada, as empresas precisam disponibilizar e instalar a correção praticamente de imediato. “O patch agora precisa estar instantaneamente disponível, porque está sendo explorado no mundo real. Isso vai criar instabilidade”, explicou Nadella.
O executivo também destacou que ferramentas modernas conseguem encontrar vulnerabilidades com muito mais eficiência, mas a velocidade necessária para responder a essas descobertas acaba criando novos riscos operacionais. Uma atualização implementada às pressas pode provocar falhas em sistemas.
Falhas recentes aumentam as preocupações com a segurança digital
Durante a conversa, Nadella também comentou brevemente sobre a recente indisponibilidade global do Microsoft Outlook, que provocou transtornos para usuários do serviço. Segundo ele, o incidente foi causado por um “bug latente” que acabou desencadeando uma combinação particularmente problemática de circunstâncias.
O CEO afirmou que a Microsoft realizou uma análise do ocorrido e pretende utilizar as conclusões para implementar melhorias tanto na arquitetura de seus sistemas quanto nos procedimentos operacionais. A interrupção do Outlook faz parte de uma sequência de grandes indisponibilidades que também envolveu sistemas associados à NSA, à Administração Federal de Aviação dos Estados Unidos (FAA) e à Apple.
Embora tenham surgido especulações sobre possíveis ataques cibernéticos, autoridades negaram que esses episódios tenham sido provocados por invasões. Mesmo sem uma relação comprovada entre os incidentes, o cenário reforça a importância de preparar infraestruturas digitais para ameaças cada vez mais sofisticadas.
Modernização da infraestrutura será necessária
Para Nadella, um dos principais desafios será modernizar sistemas antigos que não foram projetados considerando o atual cenário de ameaças digitais. O problema é particularmente complicado quando envolve equipamentos físicos com firmware que não pode ser atualizado facilmente, seja por limitações técnicas ou pela necessidade de manter operações essenciais funcionando.
O executivo citou novamente os sistemas de transporte como exemplo de uma área que pode apresentar dispositivos conectados e vulnerabilidades difíceis de corrigir. Nesse contexto, ele defendeu a necessidade de avaliar melhor os possíveis vetores de ataque e aprimorar a capacidade de identificar ameaças e reagir a elas em tempo real.
Usuários defendem isolamento de sistemas críticos
Microsoft CEO Warns That Much of America’s Critical Infrastructure Is Vulnerable to Cyberattacks — and Can’t Be Patched
byu/Master-Journalist888 intechnology
A discussão no Reddit mostrou que muitos usuários enxergam o isolamento da infraestrutura crítica como uma das medidas mais importantes para reduzir os riscos. Um dos comentários mais votados sugeriu que esses sistemas deveriam ser mantidos em redes internas, sem acesso direto à internet, enquanto outros defenderam o uso de estruturas completamente isoladas, conhecidas como air gap.
Por outro lado, usuários com experiência na área lembraram que a maioria das infraestruturas críticas já utiliza firewalls e redes privadas. O problema estaria nos acessos que precisam atravessar essas barreiras, como suporte remoto de fornecedores, sistemas de cobrança e conexões utilizadas por funcionários e engenheiros. Na avaliação de alguns participantes, mesmo redes isoladas não são uma proteção absoluta e precisam de várias camadas de segurança.
Outro ponto bastante discutido foi o custo. Alguns usuários afirmaram que a questão não é necessariamente a impossibilidade técnica de proteger esses sistemas, mas a falta de disposição para investir o dinheiro necessário. A ideia de que empresas priorizam conveniência, redução de custos e acesso remoto em detrimento da segurança foi o ponto mais discutido.
Também houve bastante desconfiança em relação ao próprio alerta da Microsoft. Alguns usuários acusaram a empresa de ter ajudado a criar o problema e agora tentar vender as soluções, enquanto outros ironizaram a possibilidade de a Microsoft utilizar a expansão da IA como justificativa para comercializar seus próprios produtos de segurança.
Apesar das críticas, alguns participantes concordaram com Nadella sobre um ponto central: a velocidade com que a IA pode encontrar vulnerabilidades está aumentando, enquanto o processo de correção continua limitado pela velocidade humana.
Newsletter do Hardware
Tecnologia, games, IA e internet: nossa seleção de conteúdo direto no seu e-mail.
Inscrição feita!As próximas edições chegam no seu e-mail.