
Reino Unido realiza operação secreta para proteger milhares de refrigeradores contra hackers
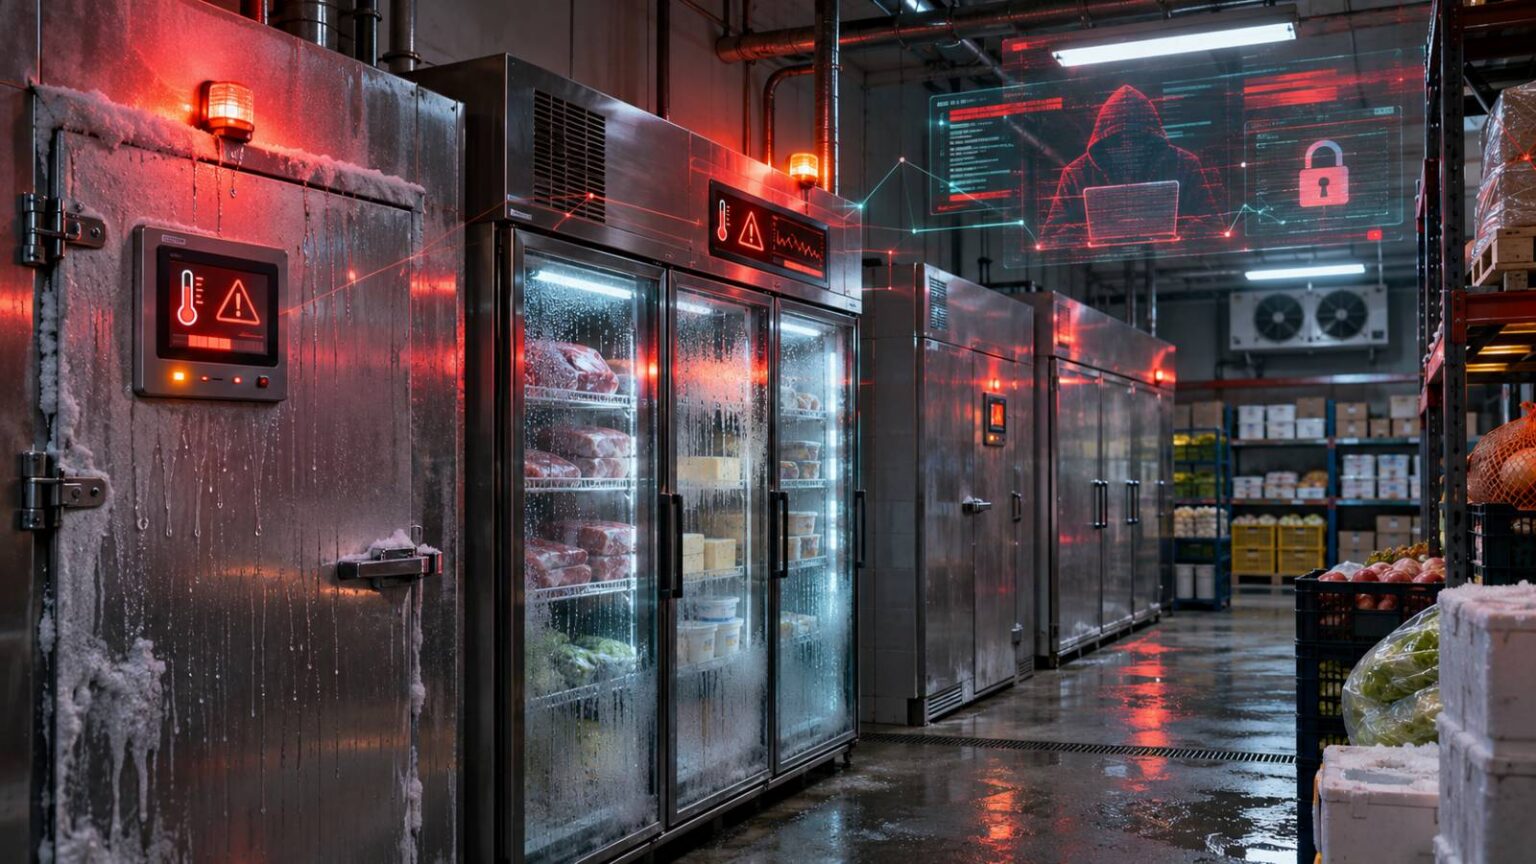
O Reino Unido realizou uma operação de segurança cibernética para proteger dezenas de milhares de refrigeradores e freezers comerciais contra possíveis ataques de hackers. A iniciativa envolveu supermercados, restaurantes, armazéns e outros estabelecimentos, após a descoberta de uma vulnerabilidade que poderia permitir a manipulação remota dos sistemas de refrigeração.
Segundo uma investigação publicada pela BBC em 20 de novembro, a operação foi conduzida discretamente durante várias semanas para impedir que criminosos descobrissem a falha antes de sua correção.
A preocupação surgiu após uma série de ataques na Europa, nos quais invasores alteraram as configurações de refrigeradores comerciais, fazendo alguns equipamentos atingirem temperaturas de até 50 °C e destruindo grandes quantidades de alimentos.
Milhares de refrigeradores foram desconectados da internet
A vulnerabilidade foi identificada no final de outubro por Neil McCourt, da consultoria Omega Solutions, e posteriormente analisada por especialistas da empresa de segurança Pen Test Partners. O problema afetava controladores fabricados pela britânica Resource Data Management (RDM), amplamente utilizados em sistemas comerciais de refrigeração no Reino Unido.
Esses dispositivos permitem monitorar e ajustar remotamente a temperatura de dezenas de refrigeradores e freezers. Entretanto, falhas de segurança poderiam abrir caminho para alterações não autorizadas. Após a descoberta, o Centro Nacional de Segurança Cibernética do Reino Unido (NCSC), o Departamento de Meio Ambiente, Alimentação e Assuntos Rurais (Defra) e a Agência de Normas Alimentares (FSA) participaram dos esforços de proteção.
Milhares de controladores responsáveis por dezenas de milhares de equipamentos foram retirados do acesso direto à internet. Em alguns estabelecimentos, funcionários precisaram desconectar fisicamente os cabos de rede e acompanhar as temperaturas manualmente. A RDM também disponibilizou atualizações de firmware para corrigir vulnerabilidades identificadas.
Em um relatório técnico publicado pela Pen Test Partners, os pesquisadores afirmaram que grande parte do risco foi reduzida, embora operadores menores ainda possam estar expostos. A fabricante, por sua vez, contesta a gravidade atribuída à falha e afirma que sua exploração exigiria acesso prévio a um equipamento físico. Segundo a empresa, não foram identificados sinais de atividade maliciosa nos controladores investigados.
Ataques na Europa já destruíram toneladas de alimentos
A operação britânica ocorreu após três ondas de ataques contra sistemas comerciais de refrigeração em 2026. Em agosto, equipamentos de algumas bases militares dos Estados Unidos foram afetados. Nos dias 11 e 12 de outubro, centenas de supermercados e instalações de processamento de alimentos na França sofreram ataques envolvendo controladores da fabricante Danfoss.
Uma nova ofensiva, nos dias 1º e 2 de novembro, atingiu supermercados de sete países europeus, especialmente Bélgica e Luxemburgo. Os incidentes provocaram o descongelamento de produtos e prejuízos de milhões de euros. Até bancos de sangue franceses foram alvos. Segundo a Associated Press, invasores tentaram elevar as temperaturas de três instalações de armazenamento de plasma, mas os sistemas de monitoramento permitiram uma resposta rápida, evitando danos aos produtos.
Ataques mostram riscos de equipamentos conectados à internet
O caso evidencia os riscos de sistemas industriais conectados diretamente à internet, especialmente quando utilizados em atividades essenciais, como armazenamento e distribuição de alimentos. Em um alerta divulgado em 5 de novembro, agências norte-americanas, incluindo a CISA e o FBI, recomendaram restringir o acesso remoto, instalar atualizações de segurança e separar equipamentos industriais das redes corporativas.
Embora a operação britânica tenha reduzido a exposição dos dispositivos, especialistas alertam que atualizações de software, isoladamente, não garantem proteção completa quando os controladores continuam acessíveis pela internet.
O episódio demonstra como ataques cibernéticos podem ultrapassar o ambiente digital e provocar consequências físicas, incluindo desperdício de alimentos, interrupções no abastecimento e riscos à segurança de instalações comerciais.
Fonte: Tomshardware
Newsletter do Hardware
Tecnologia, games, IA e internet: nossa seleção de conteúdo direto no seu e-mail.
Inscrição feita!As próximas edições chegam no seu e-mail.