Google descobre 1,3 milhão de TV Boxes infectadas de fábrica; Brasil está entre os mais afetados

O Google anunciou o desmantelamento de uma enorme rede de dispositivos infectados que envolvia mais de 1,3 milhão de TV Boxes com Android. O caso chama atenção porque o software malicioso não foi instalado pelos consumidores: segundo a investigação, ele já vinha integrado aos aparelhos pela própria fabricante, a chinesa Videostrong Technology.
A operação, divulgada pelo Google em 2 de novembro, revelou que a empresa utilizava uma porta dos fundos (backdoor) chamada XCPE para permitir o controle remoto dos equipamentos. O acesso era comercializado para grupos criminosos, que exploravam os dispositivos para gerar receitas com atividades ilegais.
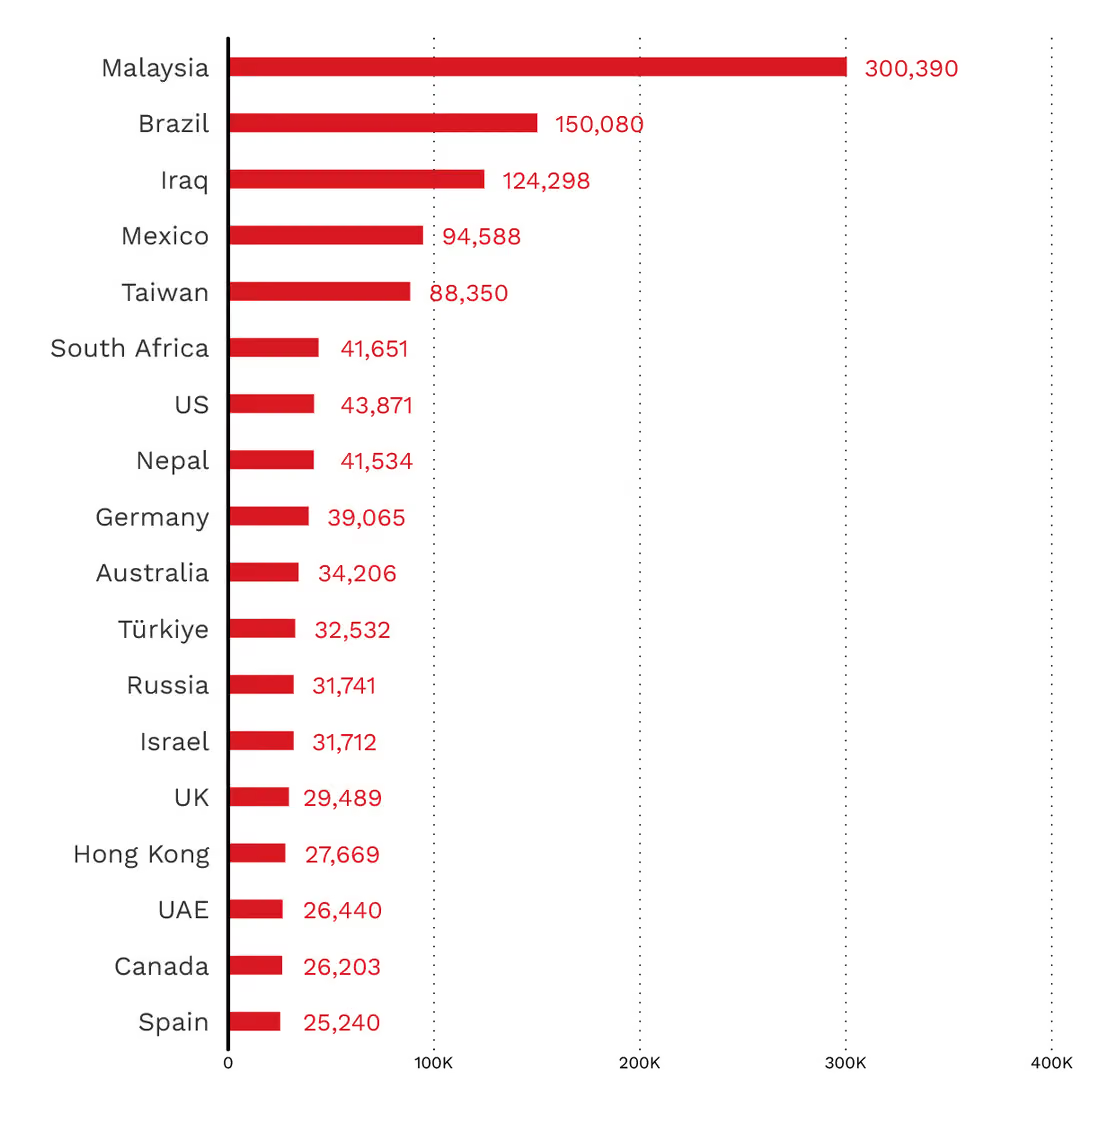
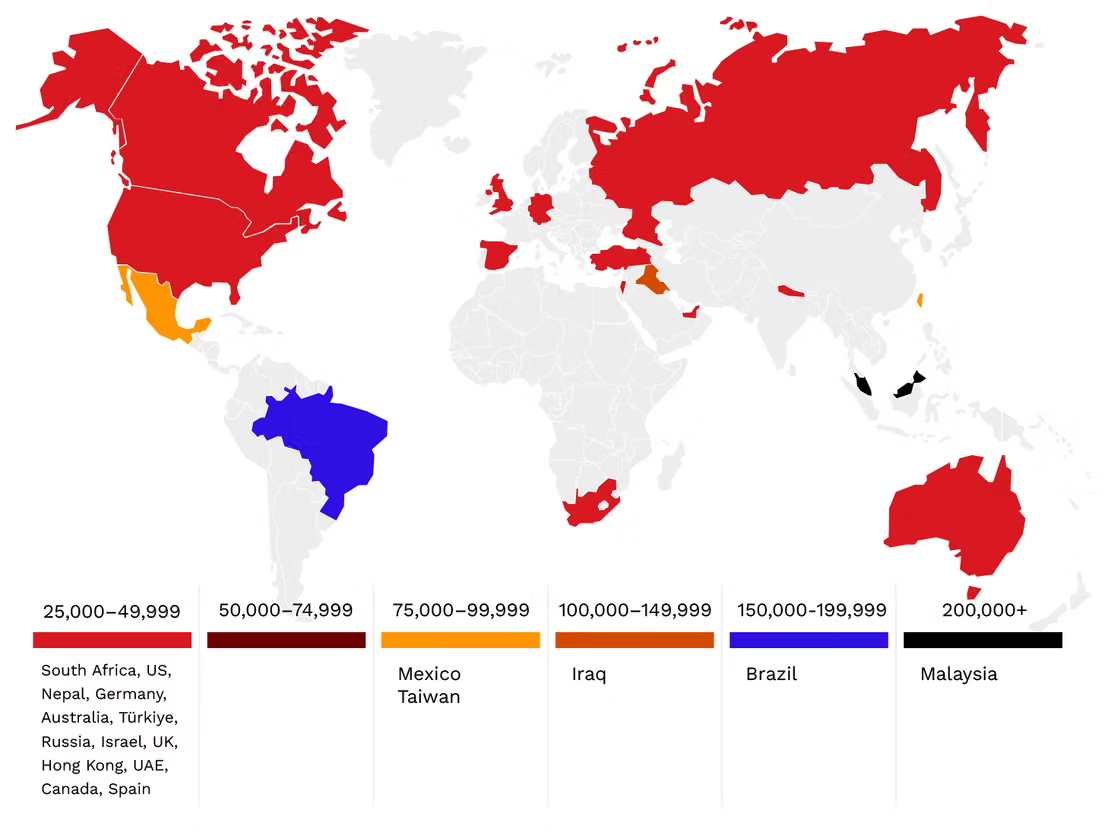
O problema também atingiu diretamente o Brasil. Segundo dados da empresa de segurança TrendAI, o país registrou aproximadamente 150 mil dispositivos comprometidos, ficando entre os cinco territórios mais afetados pela operação.
Como a fabricante transformou TV Boxes em uma rede criminosa
A Videostrong atuava como fabricante de dispositivos Android para diferentes marcas e possuía certificação do Google. Entretanto, os pesquisadores descobriram que a empresa utilizava técnicas para esconder o código malicioso dos testes de segurança, ativando determinadas funcionalidades após a primeira inicialização dos aparelhos.
O XCPE era integrado ao firmware, software responsável pelas funções básicas do equipamento. Com permissões de sistema, ele permitia instalar aplicativos silenciosamente, executar comandos remotos e até desativar verificações do Google Play Protect. Entre as atividades identificadas estavam fraudes publicitárias, coleta de informações e a criação de redes de proxy residencial.
Na prática, essa última atividade permitia que terceiros utilizassem a conexão de internet da vítima para acessar serviços online, fazendo o tráfego parecer originado de uma residência comum. Os operadores também podiam capturar imagens da tela, coletar informações de contas e instalar outros programas maliciosos sem autorização.
Brasil aparece entre os países mais afetados
O alcance da operação foi detalhado pela TrendAI, que identificou 1.472.554 dispositivos infectados, distribuídos por 206 modelos, durante um monitoramento realizado entre junho e outubro de 2026. A Malásia liderou os registros, seguida pelo Brasil, Iraque, México e Taiwan. Segundo os pesquisadores, aproximadamente 1,33 milhão dos aparelhos observados foram direcionados para atividades de proxy ou fraude publicitária.
Outra investigação, realizada pela Synthient, identificou o malware em uma TV Box MECOOL KM9PRO Max adquirida em 2025. A empresa encontrou evidências técnicas que ligavam a infraestrutura criminosa à Videostrong, incluindo documentos e endereços associados à fabricante. A descoberta também expõe um problema na cadeia de fornecimento: um dispositivo aparentemente legítimo, inclusive com certificação, podia chegar ao consumidor com funções maliciosas ocultas.
Google bloqueia fabricante, mas aparelhos continuam infectados
Em resposta, o Google rompeu relações com a Videostrong e proibiu a empresa, incluindo futuras subsidiárias e afiliadas, de fabricar dispositivos Android certificados ou fornecer software a outros fabricantes certificados. A operação contou com a participação de empresas de segurança e da polícia japonesa. Além de interromper a infraestrutura do XCPE, o Google estima que as medidas contra redes criminosas associadas possam impedir o acesso a pelo menos outros 10 milhões de dispositivos comprometidos por diferentes meios.
Entretanto, a derrubada dos servidores não significa que os aparelhos tenham sido completamente limpos. O backdoor permanece integrado ao firmware e pode se reinstalar após a reinicialização, caso seja removido como um aplicativo comum. Por isso, especialistas recomendam desconectar dispositivos suspeitos da internet e procurar o fabricante ou vendedor para verificar a disponibilidade de firmware confiável ou substituição.
Uma restauração de fábrica convencional não garante a remoção da ameaça. O episódio reforça a importância de verificar a procedência de TV Boxes e outros dispositivos conectados, especialmente quando são comercializados por marcas pouco conhecidas.
Fonte: Tomshardware

Editor-chefe no Hardware.com.br, aficionado por tecnologias que realmente funcionam. Segue lá no Insta: @plazawilliam Elogios, críticas e sugestões de pauta: william@hardware.com.br
Newsletter do Hardware
Tecnologia, games, IA e internet: nossa seleção de conteúdo direto no seu e-mail.
Inscrição feita!As próximas edições chegam no seu e-mail.