Alerta grave! Pesquisadores mostram como invadir memórias DDR5 mesmo com todas as proteções ativadas

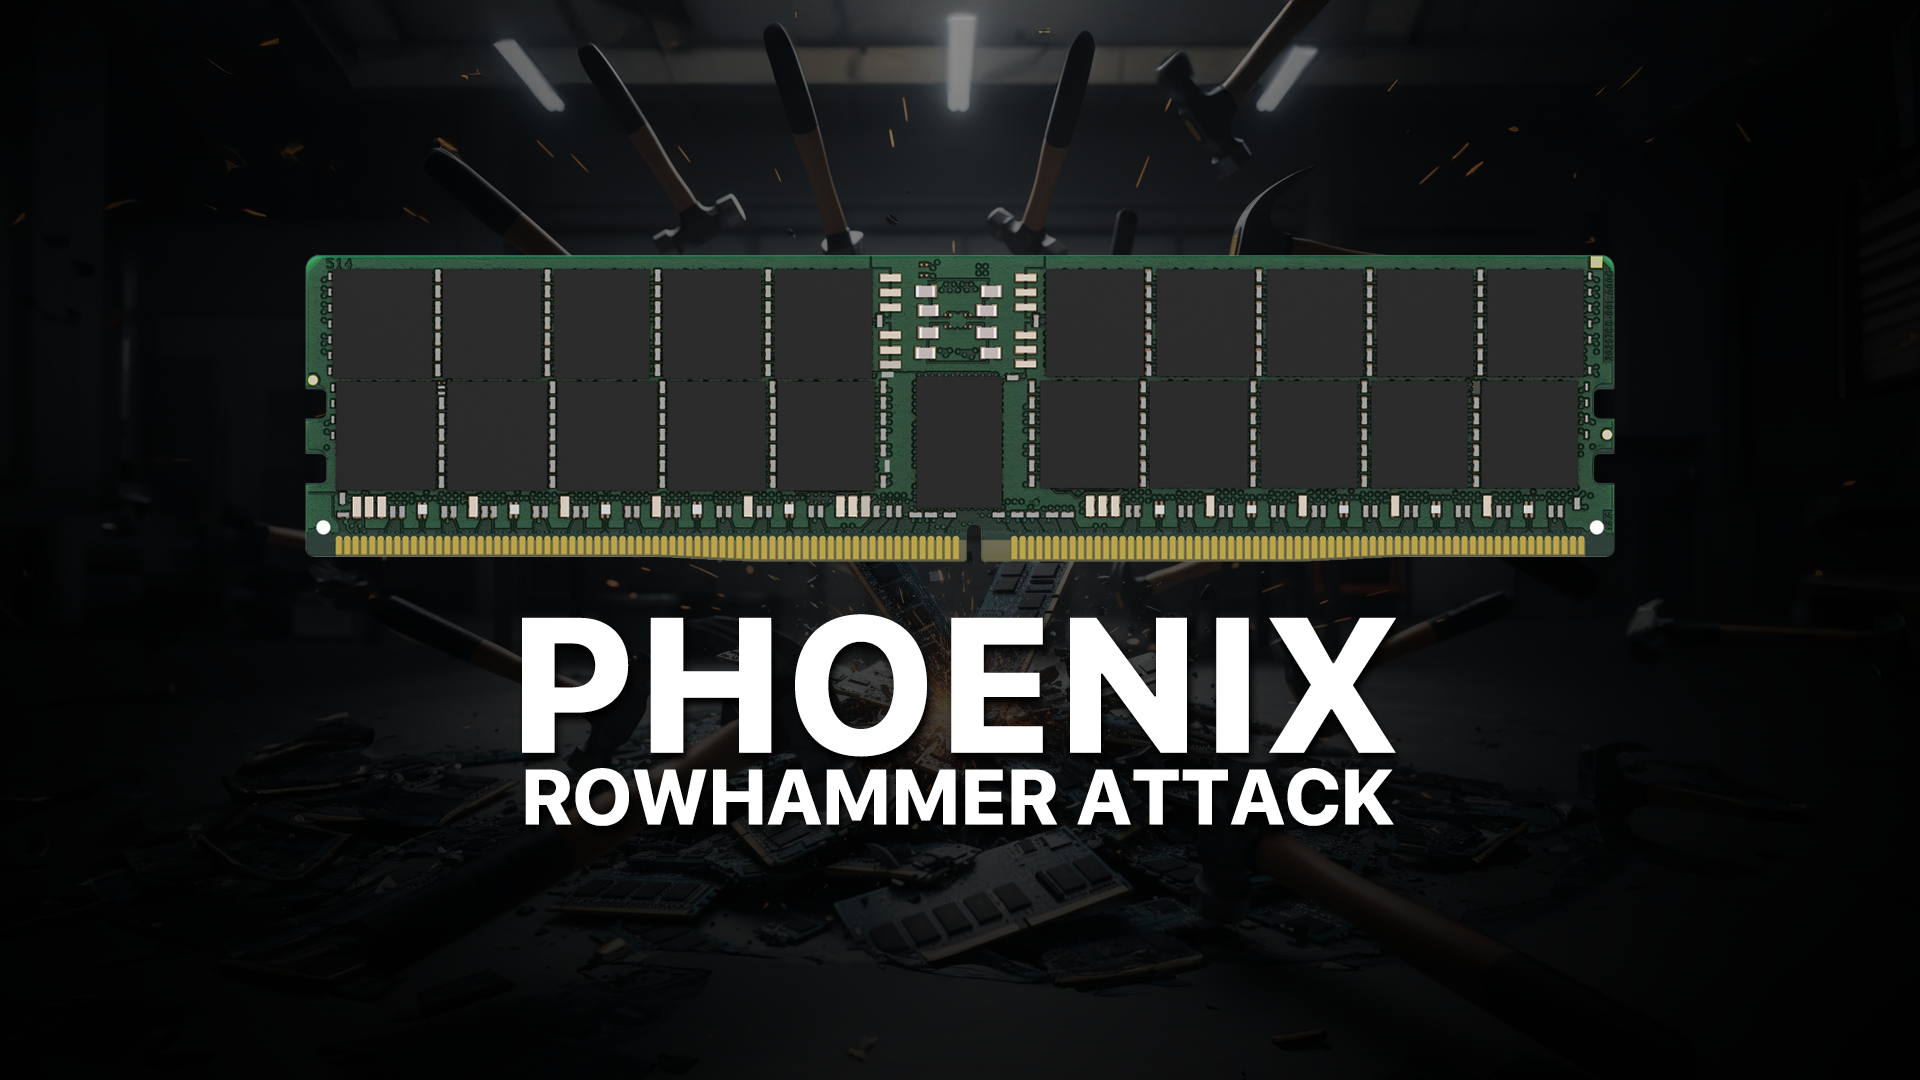
Uma equipe de pesquisadores revelou uma vulnerabilidade alarmante que atinge diretamente as modernas memórias DDR5. Batizado de Phoenix Rowhammer DDR5, o novo método de ataque consegue burlar as proteções incorporadas às memórias mais recentes, permitindo que invasores elevem privilégios de acesso e roubem dados sensíveis dos sistemas afetados.
Pesquisadores do grupo de Segurança Computacional (COMSEC) da ETH Zürich, em colaboração com o Google, demonstraram como o ataque Phoenix consegue manipular bits na memória RAM, contornando completamente as tecnologias de proteção existentes. A vulnerabilidade, registrada como CVE 2025-6202, representa uma evolução significativa das técnicas de Rowhammer conhecidas anteriormente.
O método Phoenix ataca especificamente memórias DDR5 através de padrões repetitivos de leitura que forçam a alteração do estado de bits específicos por meio de interferência eletromagnética. Mais preocupante ainda, os pesquisadores demonstraram que nem mesmo as tecnologias ECC (Error Correction Code) ou ODECC (On-Die ECC) conseguem impedir o sucesso do ataque.

Os testes foram realizados exclusivamente em plataformas AMD Zen 4 equipadas com 15 módulos DDR5 fabricados pela SK hynix entre 2021 e 2024. Segundo os pesquisadores, a escolha pelo maior fabricante de DRAM do mercado se deu pela complexidade e tempo exigidos para a análise, mesmo com o uso de placas FPGA dedicadas aos testes.
Os resultados são alarmantes: o ataque Phoenix conseguiu 100% de sucesso na manipulação de Entradas da Tabela de Páginas (PTE), permitindo acesso a regiões protegidas da memória. Em outra demonstração, os pesquisadores obtiveram 73% de êxito na extração de chaves de login SSH de máquinas virtuais hospedadas no mesmo servidor. Mais crítico ainda, em 33% das tentativas, conseguiram obter acesso root ao manipular o binário do utilitário sudo na memória.
Em um dos testes mais impressionantes, a equipe replicou um cenário de escalação de privilégios usando a suíte Rubicon em apenas 5 minutos e 19 segundos. O código de prova de conceito foi disponibilizado no repositório GitHub do COMSEC, permitindo que administradores de sistemas testem suas próprias máquinas.
A equipe de pesquisadores divulgou suas descobertas em 6 de junho à SK hynix, fabricantes de CPUs e às principais plataformas de nuvem. Os detalhes completos serão apresentados oficialmente na conferência IEEE Security & Privacy 2026.
Mitigação possível, mas com alto custo de desempenho
Atualmente, não existe uma solução definitiva para o problema, pelo menos para os módulos SK hynix testados. A equipe do COMSEC sugere como mitigação temporária o aumento da taxa de atualização de linha (tREFI) no UEFI da máquina, reduzindo-a para aproximadamente 1,3 microssegundos – cerca de três vezes mais rápido que o padrão.
Essa alteração torna o sucesso dos ataques improvável, mas vem com um preço significativo: os testes com o benchmark SPEC CPU2017 mostraram uma queda de 8,4% no desempenho geral do sistema. Segundo os pesquisadores, uma atualização de BIOS para sistemas AMD está em desenvolvimento para tratar o problema, mas sua eficácia ainda não pôde ser verificada.
Em um comunicado relacionado, o Google destaca que as proteções atuais do DDR5, como TRR (Target Row Refresh) e ECC/ODECC, são ineficazes contra o Phoenix porque não funcionam de forma determinística. O mecanismo TRR, por exemplo, não mantém uma contagem exata do número de acessos a uma linha de memória, facilitando a exploração ao ampliar a superfície de ataque.
Da mesma forma, o ODECC só corrige falhas de bits quando dados são escritos ou após um determinado período (geralmente horas), o que significa que manter um ataque em andamento por tempo suficiente é o bastante para ter sucesso.
Diante dessas circunstâncias, o consórcio JEDEC, responsável por definir os padrões de memória, criou o padrão PRAC (Per-Row Activation Counting), anunciado em abril de 2024 para uma futura revisão do DDR5. O PRAC mantém uma contagem precisa de acessos sequenciais a uma linha de memória e alerta o sistema quando um limite é excedido, permitindo a implementação de medidas de mitigação.
O futuro padrão LPDDR6 já está integrando o PRAC desde o início de seu desenvolvimento, o que pode finalmente representar uma solução definitiva para as vulnerabilidades tipo Rowhammer que há anos afetam as tecnologias de memória.
Fonte: COMSEC ETH Zürich
Você também pode gostar dos artigos abaixo:
Cearense. 34 anos. Apaixonado por tecnologia e cultura. Trabalho como redator tech desde 2011. Já passei pelos maiores sites do país, como TechTudo e TudoCelular. E hoje cubro este fantástico mundo da tecnologia aqui para o HARDWARE.
Newsletter do Hardware
Tecnologia, games, IA e internet: nossa seleção de conteúdo direto no seu e-mail.
Inscrição feita!As próximas edições chegam no seu e-mail.