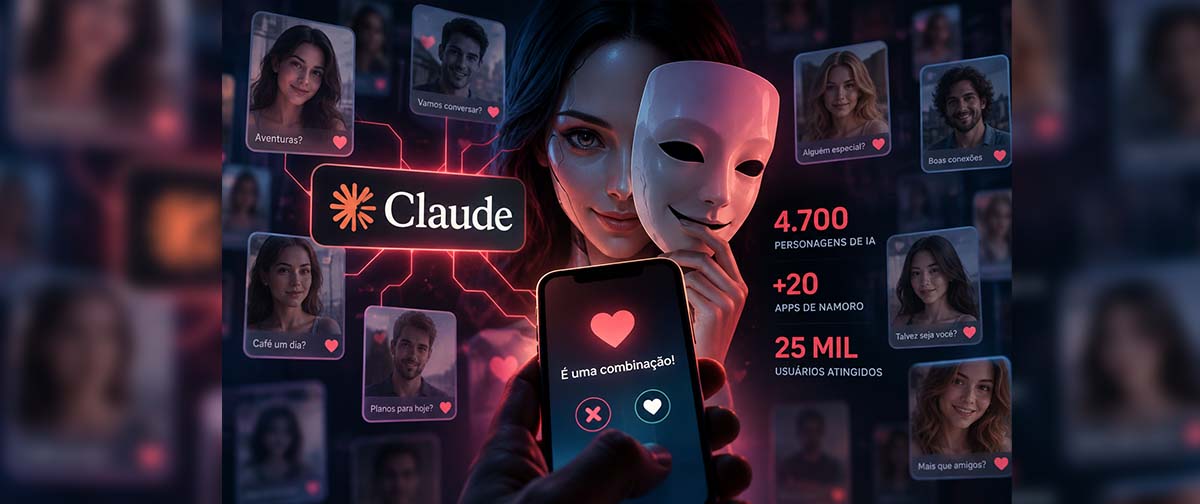
Um estúdio de aplicativos sediado na China usou o Claude, da Anthropic, para operar uma rede de mais de 20 aplicativos de namoro recheados de perfis controlados por inteligência artificial.
Segundo uma investigação publicada pela própria Anthropic, a operação mantinha mais de 4.700 personagens de IA que se passavam por pessoas reais. Em apenas duas semanas de abril de 2026, esses perfis conversaram com pelo menos 25 mil usuários e geraram aproximadamente 2,36 milhões de mensagens.
A empresa afirma que cerca de 75% dos perfis exibidos aos usuários eram controlados pelo Claude, enquanto os outros 25% pertenciam a pessoas reais contratadas pela operação.
IA era instruída a nunca revelar que era um bot
Os personagens funcionavam de forma praticamente autônoma. As instruções dadas ao Claude determinavam que os perfis nunca admitissem ser automatizados e que evitassem pedidos de fotos ou videochamadas sem interromper o relacionamento.
Quando uma interação exigia algo mais difícil de falsificar, como uma chamada de vídeo ou uma confirmação em redes sociais, entravam em cena trabalhadores humanos.
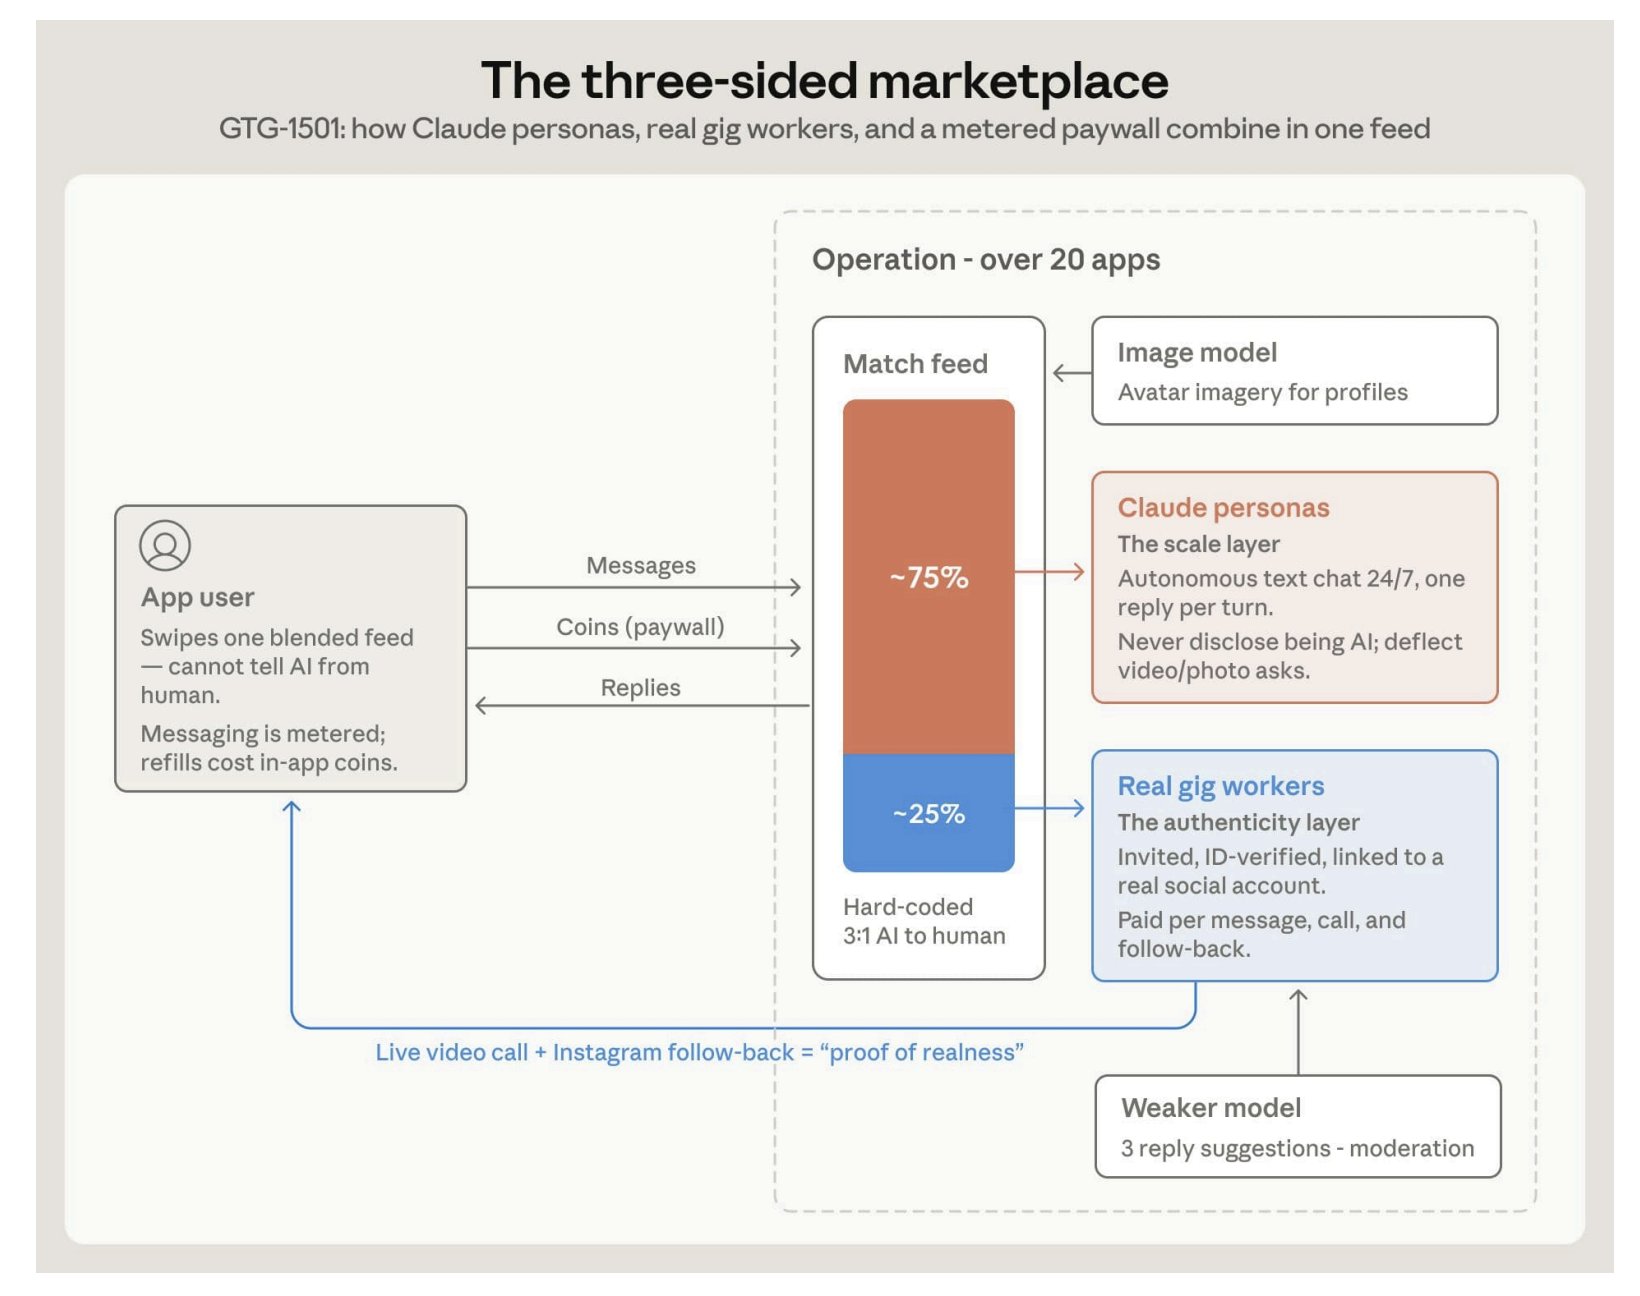
Esses funcionários também recebiam ajuda de IA: outro modelo gerava três respostas possíveis para cada conversa, permitindo que o trabalhador escolhesse rapidamente o que enviar. Eles eram remunerados por mensagens, chamadas de vídeo e interações em redes sociais.
O objetivo final era manter o usuário conversando. Mensagens e correspondências consumiam créditos dentro dos aplicativos, que podiam ser recarregados com moedas virtuais.
Apps também tentavam escapar da análise das lojas
A investigação da Anthropic encontrou ainda mecanismos projetados para dificultar a detecção dos aplicativos.
Documentos dos desenvolvedores descreviam um controlador de interface que era ativado somente durante a análise da loja de aplicativos. A operação também alterava nomes de classes entre diferentes versões dos apps para evitar sistemas que identificam softwares semelhantes.
Além disso, um navegador interno capaz de encaminhar pagamentos para processadores externos podia ser ativado ou escondido remotamente. A Anthropic afirma ter enviado informações sobre a operação à Apple e ao Google.
Entre as marcas identificadas estão DORA, DONI, ROMI, LUMA, JOVIA, KIRA, GRACECHAT, HAVEN, NALO e LOVIA.
Golpe antigo, mas agora em outra escala
Fraudes românticas existem há muito tempo, mas o caso mostra como a IA pode multiplicar drasticamente a escala dessas operações.
Uma equipe humana dificilmente conseguiria manter milhares de identidades e milhões de mensagens simultaneamente. Com modelos de IA, os operadores passaram a usar pessoas apenas nos pontos em que a automação ainda apresentava limitações.
A Anthropic afirma que bloqueou as contas associadas à rede e compartilhou informações com outros fornecedores de IA envolvidos na infraestrutura. O estúdio responsável não foi identificado nominalmente.
Você também deve ler!
Como a Skyone preparou Hardware.com.br e GameVicio antes da migração para a nuvem