
Falha crítica no Java permite execução de código por hackers e coloca servidores em risco

Uma vulnerabilidade grave descoberta no Java está colocando administradores de sistemas e empresas de tecnologia em alerta. Identificada como CVE-2026-114938 e batizada de Java4Shell, a falha pode permitir que invasores executem códigos maliciosos remotamente, em determinadas configurações, sem a necessidade de autenticação prévia.
O problema foi divulgado em 17 de novembro pela empresa de segurança Calif Research, que atribuiu à vulnerabilidade uma pontuação de 9,2 em uma escala de gravidade que vai até 10, utilizando o padrão CVSS 4.0.
A preocupação é especialmente grande porque o Java está presente em uma enorme variedade de aplicações corporativas, plataformas de autenticação, serviços de nuvem e infraestruturas utilizadas por empresas ao redor do mundo.
Como funciona a vulnerabilidade Java4Shell?
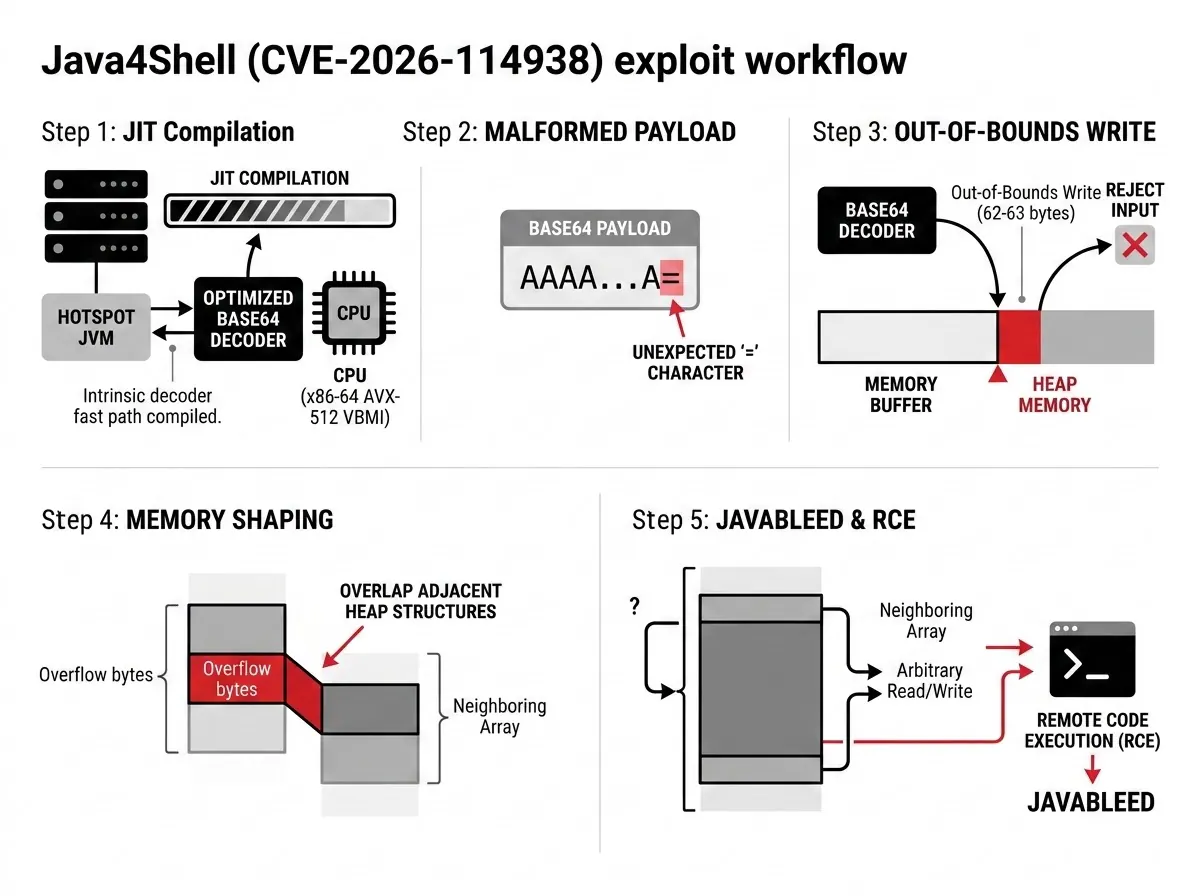
A origem da falha está no OpenJDK, implementação de código aberto que serve de base para diversas distribuições do Java. Mais especificamente, o problema envolve uma otimização do decodificador Base64, recurso utilizado para representar informações binárias como texto e amplamente empregado em sistemas de autenticação, transferência de arquivos e comunicação entre serviços.
Segundo os pesquisadores, uma sequência de apenas 64 letras “A” acompanhada de um sinal de “=” pode provocar corrupção de memória em determinadas versões do Java. O erro ocorre porque uma rotina otimizada não verifica corretamente os limites da memória disponível, permitindo que dados sejam gravados além da região reservada.
Em situações específicas, essa corrupção pode ser explorada para acessar informações confidenciais, comprometer aplicações e executar códigos remotamente. Entretanto, isso não significa que qualquer computador com Java possa ser invadido simplesmente ao receber esses caracteres. A exploração exige condições específicas de hardware, software e funcionamento da aplicação.
Jira, Jenkins e outros serviços estão entre os afetados
Durante os testes, a Calif Research demonstrou a possibilidade de executar códigos remotamente, sem autenticação prévia, em configurações padrão de aplicações populares como Jira, Confluence, Jenkins, Keycloak, JFrog Artifactory e PingFederate. Outras plataformas, incluindo Elasticsearch, Apache Kafka, Solr, Gerrit e Spinnaker, também apresentaram vulnerabilidades exploráveis, mas exigiam autenticação.
A falha afeta ambientes que utilizam versões vulneráveis do OpenJDK em processadores x86-64 com suporte às instruções AVX-512 VBMI, presentes em determinadas famílias Intel Xeon e AMD Zen 4 ou superiores. Sistemas ARM64 e processadores sem suporte a essas instruções não são afetados por esse problema específico. As versões convencionais do OpenJDK 8 e 11 também não possuem a rotina vulnerável. Isso limita o alcance efetivo da falha, apesar da enorme popularidade do Java.
Oracle já lançou correção; empresas precisam atualizar seus sistemas
A Oracle e o projeto OpenJDK disponibilizaram correções em 17 de novembro. Entre as versões corrigidas estão Java 17.0.21.1, 21.0.13.1, 25.0.5.1 e 27.0.1.1. O CERT-EU, equipe de resposta a incidentes de segurança das instituições europeias, recomenda priorizar a atualização de aplicações expostas à internet. O problema é que muitos programas e contêineres incluem suas próprias instalações do Java, o que significa que atualizar apenas o sistema operacional pode não ser suficiente.
A Red Hat também recomenda uma mitigação temporária que desativa a otimização vulnerável enquanto as correções definitivas são aplicadas. Apesar da gravidade, a exploração não é automática. Segundo análise publicada pela Palo Alto Networks em 18 de novembro, ainda não havia confirmação de ataques reais explorando a Java4Shell naquela data.
Inteligência artificial ajudou a descobrir a falha
Um dos detalhes mais curiosos envolve a descoberta da vulnerabilidade. De acordo com a Calif Research, o pesquisador Quang Luong utilizou inteligência artificial para identificar o problema em aproximadamente uma hora e desenvolver um primeiro exploit funcional nas duas horas seguintes. Todo o processo consumiu menos de US$ 200 em tokens de IA, segundo a empresa.
O caso reforça como ferramentas de inteligência artificial estão se tornando capazes de auxiliar pesquisadores na descoberta de problemas complexos de segurança, inclusive em componentes fundamentais de tecnologias amplamente utilizadas.
Fonte: Tomshardware
Newsletter do Hardware
Tecnologia, games, IA e internet: nossa seleção de conteúdo direto no seu e-mail.
Inscrição feita!As próximas edições chegam no seu e-mail.