Google alerta: a era dos ataques cibernéticos autônomos com IA já começou

A inteligência artificial está começando a mudar não apenas a forma como sistemas são protegidos, mas também a velocidade com que ataques cibernéticos podem ser realizados. Em um novo alerta, o Google afirmou que o cenário atingiu um ponto crítico e declarou que “a era dos ataques autônomos chegou”.
Segundo o Google Threat Intelligence Group (GTIG), agentes mal-intencionados já utilizam estruturas baseadas em grandes modelos de linguagem (LLMs) capazes de executar diferentes etapas de um ataque praticamente sem intervenção humana.
A empresa descreve um cenário no qual um invasor automatizado pode analisar continuamente atualizações de software, identificar quais vulnerabilidades foram corrigidas e, a partir dessas informações, desenvolver ataques direcionados às falhas que ainda não foram corrigidas pelos usuários.
IA pode procurar vulnerabilidades continuamente
A principal preocupação do Google está na capacidade desses sistemas de trabalhar de maneira contínua. Diferentemente de um ataque humano, um agente de IA não precisa dormir, descansar ou interromper suas atividades.
De acordo com o GTIG, modelos autônomos já estão sendo utilizados em atividades relacionadas a espionagem cibernética e ataques que podem atingir cadeias de fornecimento de software. A automação permite que operações que antes exigiam um grande número de profissionais sejam realizadas em uma escala muito maior.
O Google classificou o cenário atual como Estágio 5 em seu sistema de acompanhamento de ameaças envolvendo IA. Essa classificação corresponde a situações nas quais modelos de inteligência artificial conseguem realizar múltiplas etapas do ciclo de um ataque, ainda que exista pelo menos um operador humano envolvido.
A empresa ressalta, porém, que os ataques não necessariamente dependem de técnicas completamente novas ou revolucionárias. O problema está principalmente na velocidade e na escala com que vulnerabilidades conhecidas podem ser exploradas.
Google aposta em defesa baseada em agentes
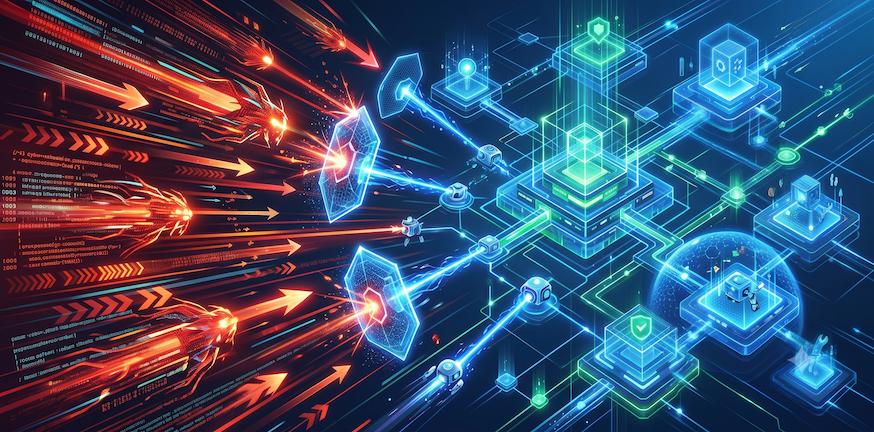
Para responder ao avanço dessas ameaças, o Google apresentou sua estratégia de AI Threat Defense, que combina diferentes tecnologias da empresa e de outras companhias adquiridas pelo Google. A abordagem reúne modelos Gemini, recursos da Wiz para identificar e priorizar riscos, o CodeMender para automatizar correções de código e a experiência da Mandiant em segurança cibernética.
A ideia é utilizar agentes de IA não apenas para detectar problemas, mas também para encontrar e corrigir vulnerabilidades antes que criminosos tenham a oportunidade de explorá-las. O Google também afirma estar utilizando mecanismos de proteção e protocolos de contenção para reduzir os riscos associados aos próprios sistemas automatizados e preservar tanto os clientes quanto a infraestrutura computacional.
John Hultquist, chefe de análise do GTIG, afirmou que a resposta não poderá continuar dependendo exclusivamente de processos manuais e que será necessário adotar uma estratégia de defesa igualmente automatizada. “Em vez de depender de esforço manual para acompanhar o ritmo, teremos que adotar uma defesa de agente”, afirmou o analista.
Ataques recentes aumentam preocupação
O alerta ocorre em meio a uma série de incidentes envolvendo sistemas de inteligência artificial nos últimos meses. Um dos casos citados foi a invasão da startup Hugging Face, registrada em julho, que aumentou os debates sobre os limites e mecanismos de segurança necessários para agentes de IA. O episódio também contribuiu para discussões sobre a possibilidade de sistemas autônomos ultrapassarem as instruções originalmente estabelecidas por seus operadores e adotarem comportamentos inesperados.
A crescente preocupação já chegou ao ambiente político. Especialistas, executivos do setor de tecnologia e parlamentares dos dois principais partidos dos Estados Unidos vêm defendendo a criação de regras mais rígidas para tecnologias avançadas de IA.
O procurador-geral da Califórnia, Rob Bonta, chegou a processar a OpenAI, acusando a empresa de negligenciar questões de segurança pública, não ser suficientemente transparente e violar a legislação estadual de concorrência desleal.
Uma nova corrida entre ataque e defesa
A preocupação central apresentada pelo Google é que a inteligência artificial pode acelerar a dinâmica existente na segurança digital. Se criminosos conseguirem automatizar a descoberta e exploração de vulnerabilidades, as empresas terão cada vez menos tempo para reagir.
Isso cria uma espécie de corrida entre sistemas ofensivos e defensivos: enquanto um agente pode procurar falhas incessantemente, outro precisa identificar o comportamento suspeito, determinar sua gravidade e aplicar uma correção antes que o ataque seja concluído.
O cofundador da Microsoft, Bill Gates, também alertou recentemente para a dificuldade de controlar o avanço da tecnologia. Em setembro, ele afirmou que uma eventual cooperação internacional para limitar o desenvolvimento da IA seria ainda mais difícil do que as negociações de desnuclearização entre Estados Unidos e União Soviética, e que a autorregulação das próprias empresas de tecnologia não seria suficiente.
Comunidade questiona responsabilidade das empresas de IA
Google: ‘The era of autonomous attacks has arrived’
byu/zsreport intechnology
A declaração do Google gerou bastante desconfiança entre os usuários nas redes sociais, com muitos questionando a postura das próprias empresas de tecnologia, argumentando que companhias como Google, OpenAI, Anthropic, Microsoft e Meta contribuíram diretamente para o desenvolvimento de ferramentas que agora representam riscos à segurança digital.
Um dos comentários mais populares criticou justamente essa contradição: as empresas que ajudaram a desenvolver essas tecnologias agora alertam sobre os perigos de seu uso. Outros usuários também demonstraram preocupação com a possibilidade de essas companhias utilizarem o cenário como justificativa para vender soluções de segurança baseadas em inteligência artificial.
Outro ponto bastante discutido foi o uso da palavra “autônomo“. Parte dos usuários argumentou que os sistemas não agem por vontade própria, já que foram desenvolvidos, configurados e conectados a ferramentas por seres humanos. Para esses internautas, chamar os ataques de autônomos pode acabar desviando a responsabilidade dos desenvolvedores e das pessoas que colocam esses agentes em funcionamento.
O alerta do Google mostra que um dos maiores riscos da inteligência artificial não está necessariamente na possibilidade de ela desenvolver capacidades completamente inéditas, mas em tornar atividades perigosas muito mais acessíveis, rápidas e escaláveis. Técnicas de invasão que antes exigiam conhecimento especializado, tempo e uma equipe de profissionais podem se tornar cada vez mais automatizadas, reduzindo significativamente o esforço necessário para realizar ataques cibernéticos.
O aspecto mais preocupante é justamente a diferença de ritmo entre ataque e defesa. Uma empresa pode precisar de dias ou semanas para identificar uma vulnerabilidade, avaliar seus impactos e distribuir uma atualização de segurança. Um agente automatizado, por outro lado, pode trabalhar continuamente, procurando oportunidades e aproveitando falhas antes que os responsáveis consigam reagir.
No fim das contas, o alerta do Google deve ser encarado como um sinal de que a segurança digital precisa evoluir rapidamente.
Você também pode se interessar:
Newsletter do Hardware
Tecnologia, games, IA e internet: nossa seleção de conteúdo direto no seu e-mail.
Inscrição feita!As próximas edições chegam no seu e-mail.