Alerta: Brasileiro descobre golpe assustador que usa “chip espião” para roubar criptomoedas
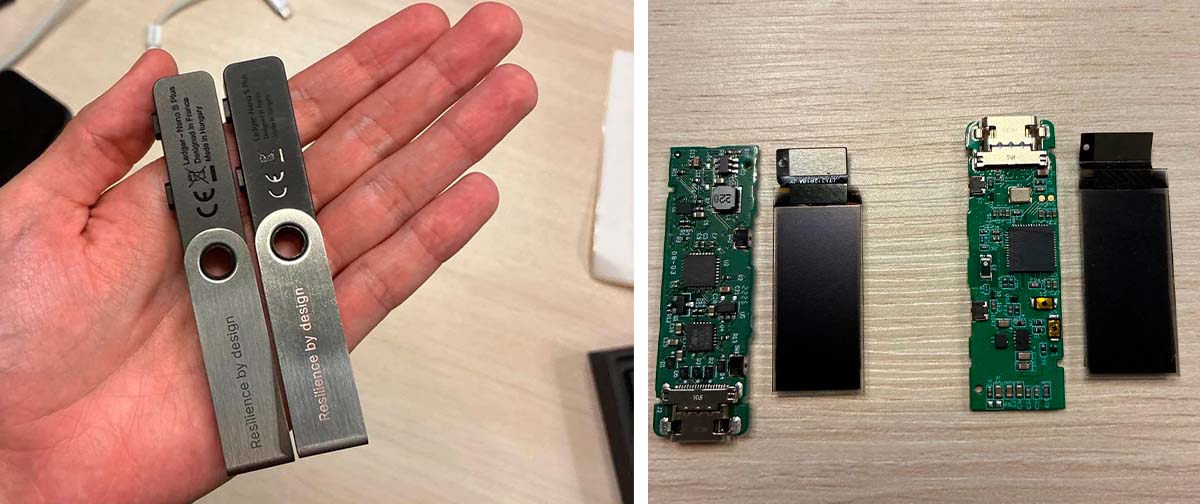
O mercado de hardware wallets acaba de receber um alerta vermelho vindo diretamente de uma perícia brasileira. O pesquisador de segurança Vinicius Pinheiro adquiriu uma Ledger Nano S em um marketplace chinês e, ao abrir o dispositivo, encontrou um cenário de filme de espionagem: o chip de segurança original foi substituído por um componente barato com a identificação lixada.
A espionagem
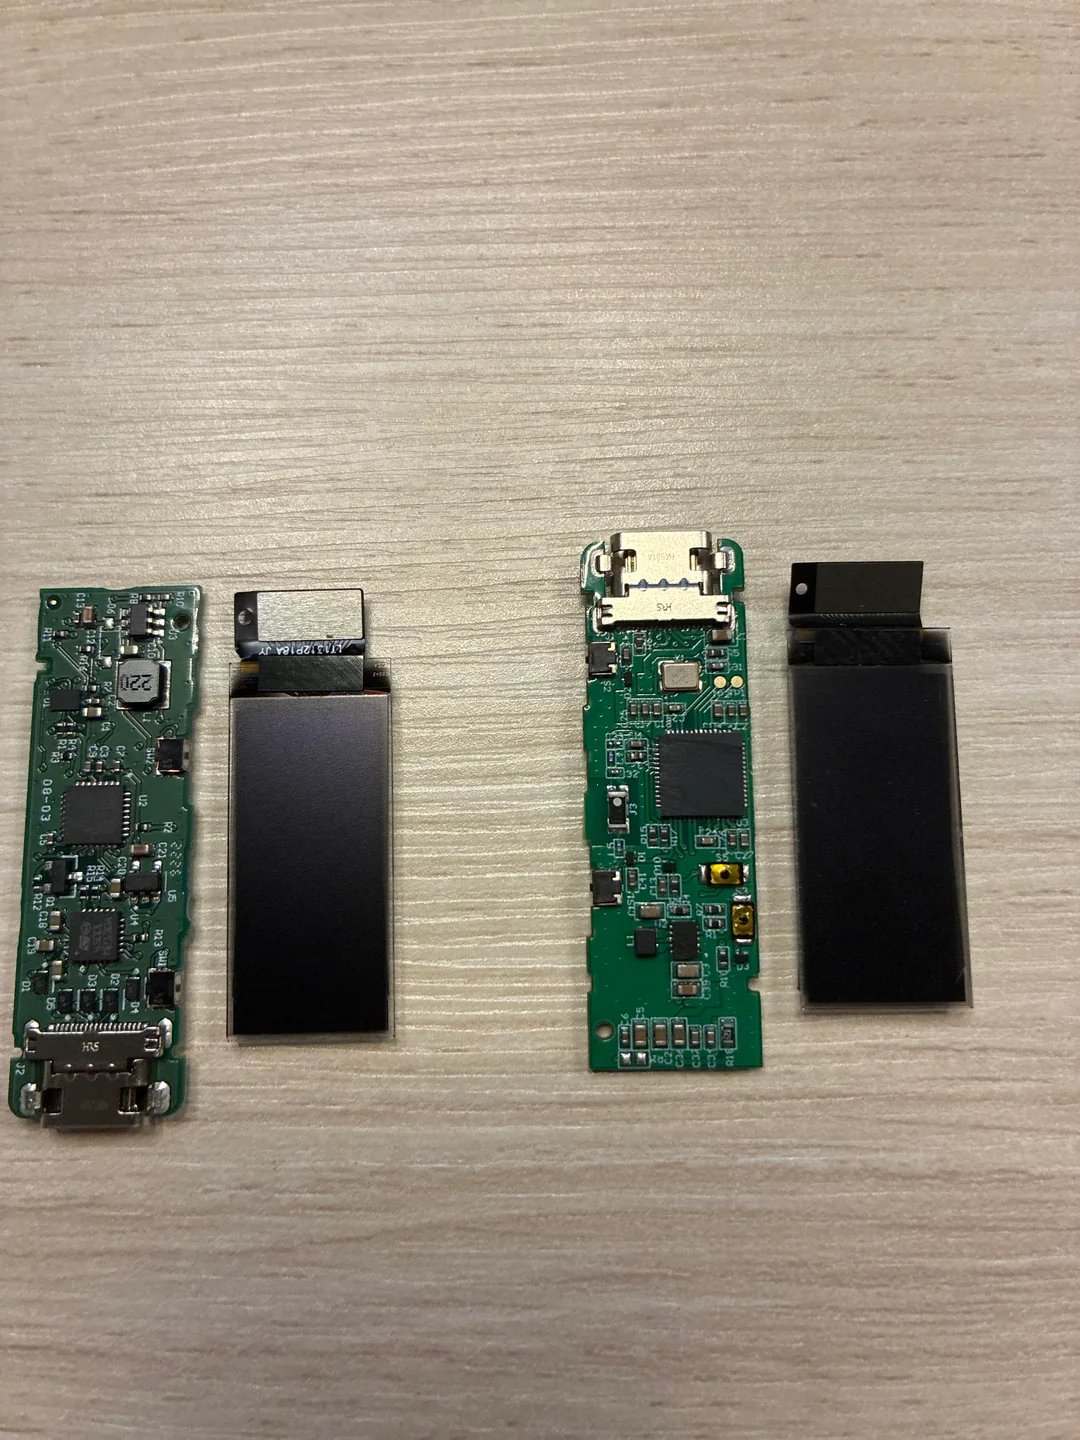
Ao desmontar a carteira, Vinicius descobriu que a firmware instalada (uma versão inexistente chamada “Nano S+ V2.1”) foi programada para agir como um espião. Cada caractere do seu PIN e cada palavra da sua seed phrase eram capturados e enviados em texto puro para um servidor remoto dos criminosos no momento da digitação.
Uma carteira de hardware é um dispositivo físico, parecido com um pendrive, que armazena as chaves privadas para acessar criptomoedas na blockchain. Ela fica desconectada da internet na maior parte do tempo, o que evita que malware roube as chaves diretamente do computador ou celular. Para usar, o aparelho se conecta via USB ou Bluetooth a um software como o Ledger Live. O usuário envia os dados da transação para o dispositivo, que assina com a chave privada interna e devolve a versão confirmada, sem nunca expor a chave à rede. Modelos como o Ledger Nano S suportam mais de 5.500 moedas em 20 blockchains diferentes, incluindo Bitcoin e Ethereum. A configuração pede um PIN de 4 a 8 dígitos e gera uma frase-semente de 24 palavras, guardada só no usuário.
A investigação continua
O caso não parece ser isolado, e Vinicius Pinheiro já indicou que a “toca do coelho” pode ser ainda mais profunda. Em suas redes, o pesquisador afirmou: “Vou me aprofundar comprando mais modelos da mesma loja para checar até onde vai a falsificação. Um relatório técnico completo para a Ledger está em progresso. Mais atualizações em breve.”
O perigo além do hardware
Além do dispositivo físico, o esquema conta com um ecossistema de fraude: um app Ledger Live modificado e malwares que utilizam até o TestFlight da Apple para invadir iPhones e burlar a curadoria da App Store.

Editor-chefe no Hardware.com.br, aficionado por tecnologias que realmente funcionam. Segue lá no Insta: @plazawilliam Elogios, críticas e sugestões de pauta: william@hardware.com.br
Newsletter do Hardware
Tecnologia, games, IA e internet: nossa seleção de conteúdo direto no seu e-mail.
Inscrição feita!As próximas edições chegam no seu e-mail.